
Im Juli 2026 wurde eine schwere Sicherheitslücke in WordPress bekannt, die unter dem Namen wp2shell die Runde machte. Das Besondere daran: Sie steckte nicht in einem Plugin, sondern in WordPress selbst. Angreifer konnten damit ohne Passwort die Kontrolle über eine Webseite übernehmen. Ich nehme das zum Anlass, dir zu erklären, warum Updates keine lästige Nebensache sind.
Was ist passiert?
Zwei Fehler im WordPress-Kern ließen sich kombinieren. Betroffen waren die Versionen 6.9.0 bis 6.9.4 und 7.0.0 bis 7.0.1. Ein Angreifer brauchte keinen Login und kein bestimmtes Plugin. Eine ganz normale WordPress-Installation reichte aus.
WordPress hat die Lücken mit den Versionen 6.9.5 und 7.0.2 geschlossen. Trotzdem wurden kurz danach bereits echte Angriffe beobachtet. Die US-Sicherheitsbehörde CISA hat beide Lücken in ihre Liste der aktiv ausgenutzten Schwachstellen aufgenommen. Auf gehackten Seiten wurden unter anderem fremde Administrator-Konten und heimlich installierte Plugins gefunden, über die sich die Angreifer einen dauerhaften Zugang verschafft hatten.
Warum trifft es gerade kleine Webseiten?
Angreifer suchen nicht gezielt nach deinem Betrieb. Sie lassen Programme automatisch das ganze Internet nach Seiten mit einer bestimmten veralteten Version absuchen. Jede Seite, die nicht aktualisiert wurde, ist ein Treffer. Ob dort ein großer Konzern oder ein kleiner Verein dahintersteht, spielt keine Rolle.
Eine gehackte Seite kann dann zum Beispiel:
- Schadsoftware an deine Besucher verteilen
- Spam verschicken, sodass deine E-Mails im Spamordner landen
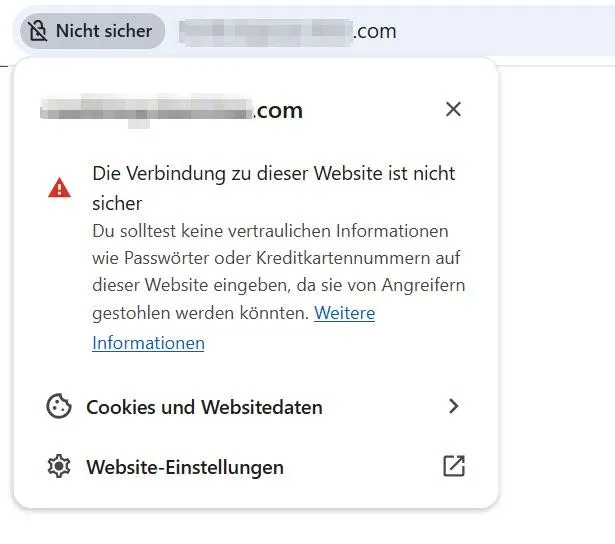
- bei Google mit einer Warnung angezeigt werden
- Kundendaten aus Formularen preisgeben
Plugins sind das größte Risiko
wp2shell war eine Ausnahme, weil der WordPress-Kern selbst betroffen war. Im Alltag steckt der allergrößte Teil der Sicherheitslücken in Plugins. Je mehr Plugins installiert sind, desto mehr Türen gibt es, die offen stehen können. Das gilt übrigens genauso für Erweiterungen bei Joomla oder Shopware.
Fünf Dinge, die du tun kannst
- Updates zeitnah einspielen. Für WordPress, Theme und alle Plugins. Sicherheitsupdates nicht wochenlang liegen lassen.
- Unbenutzte Plugins und Themes löschen. Auch deaktivierte Plugins liegen noch auf dem Server und können angegriffen werden.
- Nur gepflegte Plugins nutzen. Wenn ein Plugin seit über einem Jahr kein Update bekommen hat, ist das ein Warnzeichen.
- Regelmäßige Backups. Vor jedem größeren Update und am besten automatisch. Ein Backup ist deine Versicherung, wenn doch etwas schiefgeht.
- Benutzerkonten prüfen. Schau ab und zu in die Benutzerliste. Gibt es Administratoren, die du nicht kennst, ist das ein Alarmsignal.
Keine Zeit dafür?
Das verstehe ich gut. Die meisten meiner Kunden wollen sich um ihr Geschäft kümmern und nicht um Updates. Genau dafür gibt es meine Wartung: Ich spiele Updates ein, mache Backups und behalte deine Seite im Blick, damit du dich darauf verlassen kannst.
Quellen
- Rapid7: CVE-2026-63030 (wp2shell), kritische Lücke im WordPress-Kern
- Beazley Security Labs: Advisory vom 17. Juli 2026
- Born City: WordPress-Hacks über wp2shell, erste Opfer
- jweiland.net: Neue WordPress-Sicherheitslücke wp2shell
Dieser Beitrag wurde mit KI-Unterstützung recherchiert und von Monika Michler geprüft und freigegeben.